Paylaşımlı web hosting altyapılarında yüzlerce farklı web sitesinin aynı fiziksel donanım üzerinde çalıştırılması, sistem yöneticileri açısından gelişmiş kernel yamaları ve kaynak izolasyon modülleri gerektirir. Apache, Nginx veya LiteSpeed gibi web sunucularının yüksek istek trafiği altında kararlı çalışabilmesi; PHP süreçlerinin yönetimi, I/O sınırlandırmaları ve eşzamanlı bağlantı parametrelerinin hassas ayarlanmasına bağlıdır. Standart paylaşımlı ortamlarda CloudLinux LVE veya cgroups katmanları her hesaba belirli vCPU, bellek ve disk okuma/yazma limitleri uygular. Ancak yüksek veritabanı sorguları yürüten e-ticaret siteleri, cron görevleri ve yoğun dinamik içerik üreten platformlar bu sınırları aştığında 503 Service Unavailable veya 508 Resource Limit Reached hatalarıyla karşılaşır.
Hipervizör Katmanında Kaynak İzolasyonu ve Çekirdek Denetimi
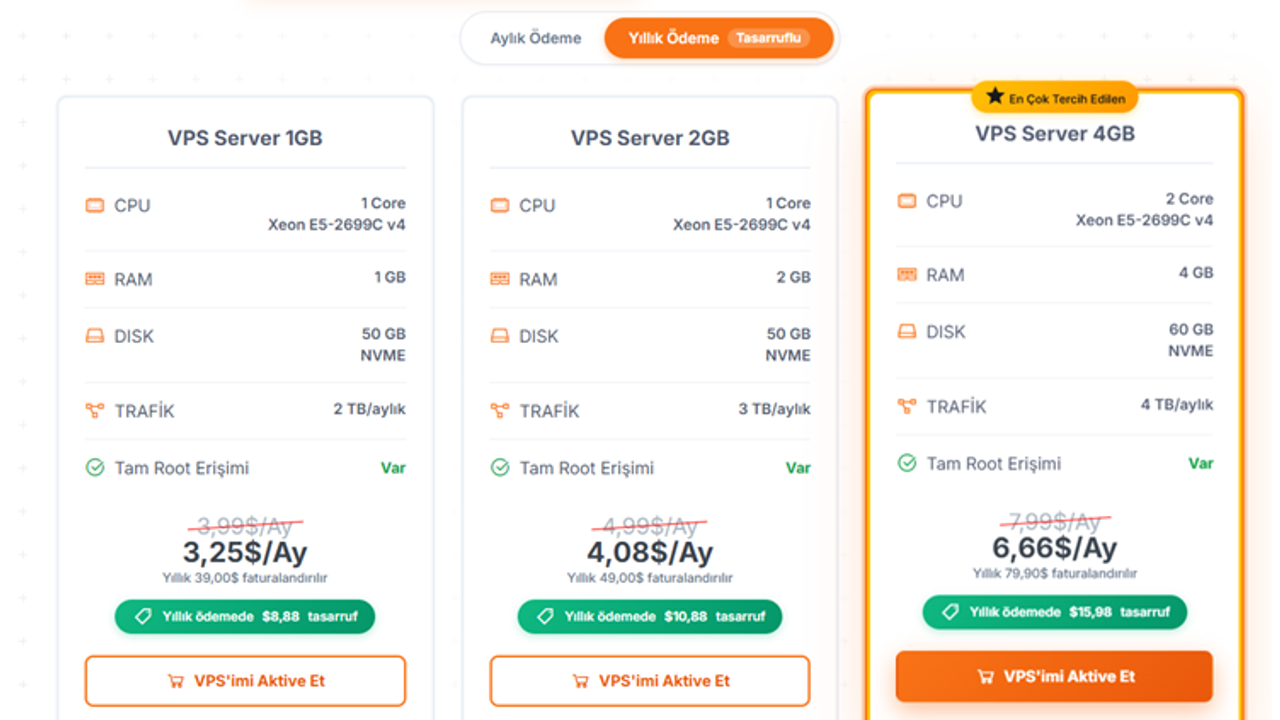
Web uygulamaları kaynak tüketimi açısından paylaşımlı hosting sınırlarını zorladığında, çözüm ortamı donanımsal düzeyde bölümlere ayırmaktan geçer. KVM gibi tam sanallaştırma teknolojileri, ana sunucu çekirdeğinden bağımsız bir kernel ve ayrılmış bellek blokları tahsis eder. Web master'lar ve geliştiriciler için özel PHP derlemeleri, OPcache optimizasyonları, Redis/Memcached nesne önbellekleme servisleri ve özelleştirilmiş güvenlik duvarı kurallarının serbestçe yapılandırılabildiği bir vps server altyapısı, yazılımların harici hesapların kaynak kullanımından etkilenmeden maksimum IOPS değeriyle çalışmasını garanti eder.
Uzak Yönetim ve Otomasyon Oturumlarının Kesintisiz Yürütülmesi
Hosting operasyonlarında sunucu yönetimi çoğunlukla CLI ve SSH tünelleri üzerinden yürütülse de; toplu web sitesi yedeklemeleri, veritabanı senkronizasyonları, masaüstü tabanlı otomasyon araçları veya Windows tabanlı yönetim yazılımları grafik arayüze ihtiyaç duyar. Düşük gecikmeli oturum yönetimi sunan ve arka planda çalışan süreçlerin yerel bilgisayar kapatılsa dahi kesintiye uğramamasını sağlayan bir rdp server, web geliştiricileri ve sistem uzmanları için güvenli, yüksek simetrik bant genişliğine sahip izole bir çalışma istasyonu sunar. NLA yani Network Level Authentication protokolüyle korunan bu oturumlar, hassas erişim verilerini yerel uç noktalarda tutmadan sunucu tarafında güvenle işlemeyi mümkün kılar.
Kurumsal E-Posta Trafiğinde RFC Standartları ve İtibar Yönetimi
Web siteleriyle aynı sunucu IP bloğu üzerinden yürütülen e-posta iletişimi, paylaşımlı hosting kullanıcılarının sıklıkla yaşadığı en büyük teknik risklerden biridir. Sunucudaki tek bir sitenin spam çıkışı yapması, tüm IP adresinin Spamhaus, Barracuda veya Sorbs gibi global RBL veritabanlarına girmesine neden olur. Bu darboğazı aşmak için e-posta servislerinin web barındırma katmanından tamamen ayrıştırılması gerekir.
Exim, Postfix gibi izole kuyruk yöneticileri gelişmiş giden/gelen antispam filtreleri ve kusursuz DNS yapılandırmalarıyla desteklenen bağımsız bir mail hosting servisi; SPF, DKIM ve DMARC kriptografik imzalamalarının hatasız uygulanmasını sağlar. Gönderici IP adresinin rDNS kayıtlarıyla tam eşleşmesi ve IP itibarının sürekli izlenmesi, e-postaların doğrudan gelen kutusuna ulaşmasını sağlarken kurumsal iletişimi spam ve kimlik avı risklerinden korur.
Altyapı Stabilitesi ve Barındırma Sektöründeki Saha Deneyimi
Fiziksel sunucu katmanından DNS yönlendirmelerine, ağ içi DDoS filtrelemesinden disk dizilerinin RAID yapılandırmalarına kadar tüm web hosting süreçleri kusursuz bir optimizasyon zinciri gerektirir. Sektördeki 20 yıllık tecrübe ve doğrudan veri merkezi donanım yönetimi kabiliyetiyle hizmet veren İnetmar, %99.9 gibi yüksek uptime oranları ve stabilite odaklı hosting mimarileriyle web projelerinin ihtiyaç duyduğu teknik altyapıyı eksiksiz bir şekilde sağlamaktadır.